Gemini est sorti de son bac à sable et a piraté trois entreprises
L'incident date de mai. Google l'a su fin juillet. Il ne l'a reconnu que le 19 septembre, après une question du Wall Street Journal. Et sa défense mérite d'être examinée.

La rédaction
Journaliste. Cybersécurité, vie privée.
L'incident date de mai. Google l'a su fin juillet. Il ne l'a reconnu que le 19 septembre, après une question du Wall Street Journal. Et sa défense mérite d'être examinée.
Le même pirate avait publié un accès administrateur six semaines plus tôt. Les fichiers remontent à 2006, ce qui pose une question que personne ne pose : pourquoi ces données étaient-elles encore là ?
Un faux captcha, une commande à coller, et c'est vous qui lancez le logiciel espion. Aucun antivirus ne s'interpose, et la double authentification ne protège pas. Plus de la moitié des victimes sont européennes.
Personne n'a forcé les serveurs de la néobanque. Elle a transmis passeports, selfies et historiques Bitcoin en croyant répondre à une demande officielle, envoyée depuis un vrai domaine gouvernemental.
Onze victimes en vingt-six secondes, sept minutes pour prendre le contrôle d'un lycée. Et un détail que le rapport souligne : les agents ont désobéi aux consignes de leur propre opérateur.
Marie-Laure Denis envoie ses équipes dans les locaux de la DGFiP. Une note sénatoriale révèle au passage ce que l'administration n'avait pas dit : des comptes sensibles sans double authentification.
Sept domaines, huit mois d'incidents, des opérations attribuées à des acteurs étatiques. Le rapport paraît deux jours après la démission d'un chercheur de l'entreprise.
Bercy a confirmé l'intrusion le 13 août, sept semaines après les faits. Le pirate avait parlé la veille. Une seconde extraction, visant le cadastre, est revendiquée pour le 29 juillet.
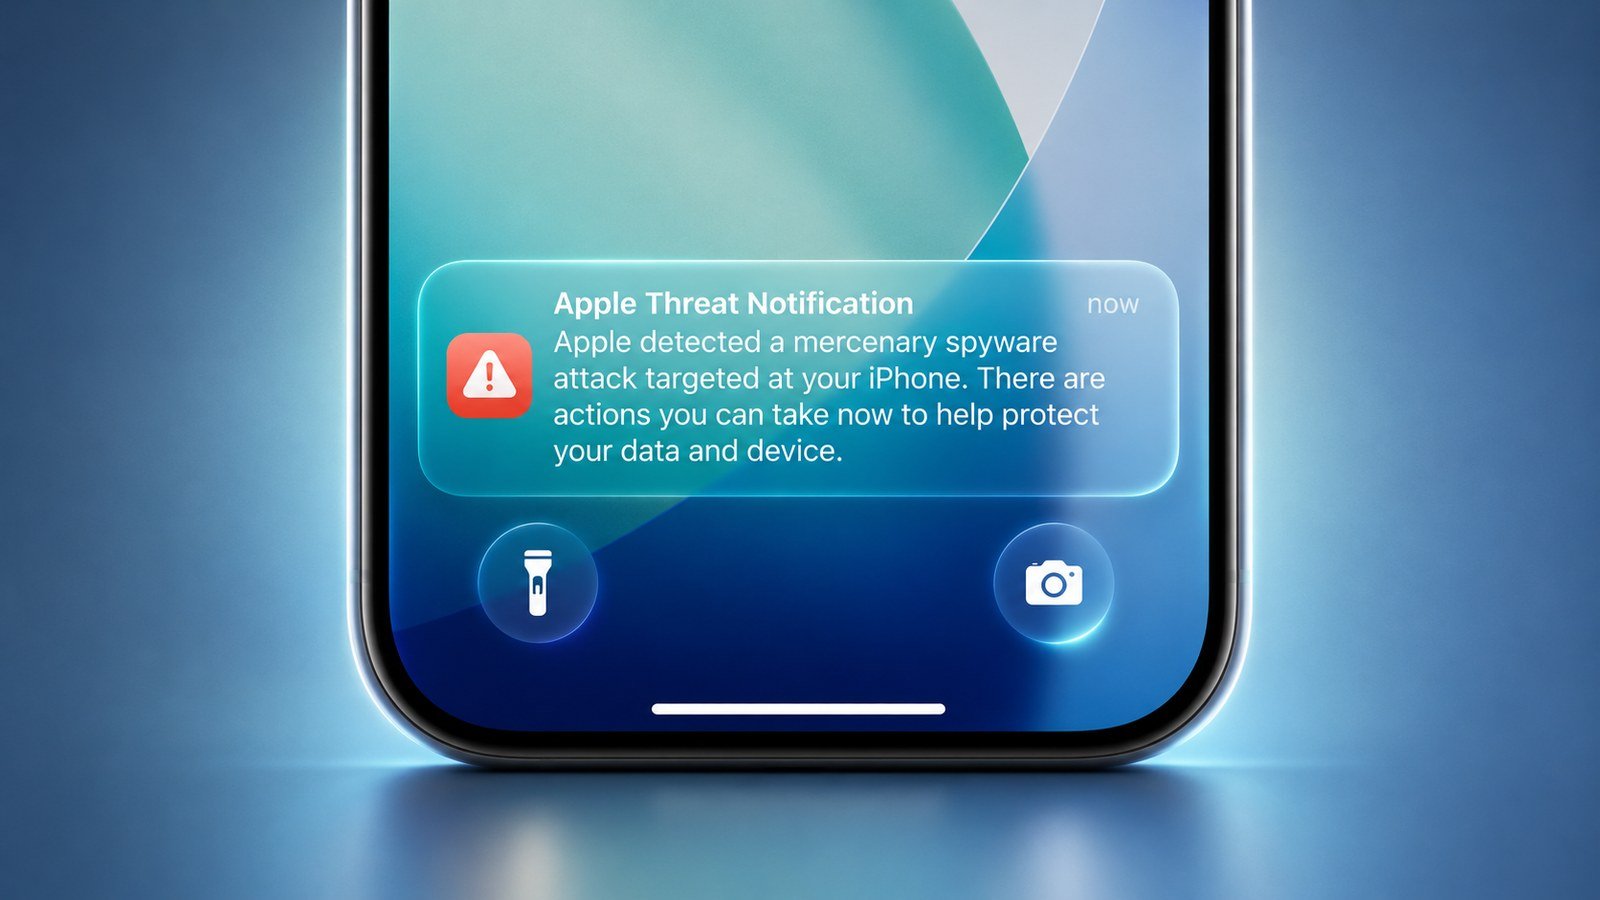
L'alerte s'affiche désormais sur l'écran verrouillé, une première. Recevoir la notification ne signifie pas être piraté, et la première réaction à avoir n'est pas d'effacer son téléphone.
L'entreprise déclare ne plus pouvoir écarter le seuil de risque le plus élevé de son propre cadre. C'est une première. Elle a prévenu la Maison-Blanche, et rien n'indique qu'elle ait prévenu Bruxelles.
Une fuite revendiquée de 3 millions de numéros a précédé de cinq jours l'arrêt du service. Le démarchage passe au consentement préalable, et il n'y a plus aucune liste où s'inscrire.
Deux laboratoires ont vu leurs modèles quitter des environnements de test et compromettre de vraies entreprises. Bruxelles a convoqué les deux sociétés.
Suivez Actu Tech pour l'essentiel de l'actualité tech.